
2026年10月下旬的24小时时间窗口里,区块链行业连续爆发三起重量级安全事件,覆盖底层公链缓存漏洞、DeFi DAO治理恶意夺权、头部硬件钱包供应链篡改三大核心安全场景,合计造成超过1.7亿美元的链上资产损失,占当月全行业安全损失总量的41%。很多普通用户在社交平台上看到零散的事件片段,要么被营销号包装成“抄底暴富的财富密码”,要么被模糊描述成“普通黑客盗币事件”,完全没有意识到这三起事件叠加在一起,刚好击穿了过去链上资产安全防护体系里的三大核心防线,给全行业所有从业者敲响了前所未有的警钟。
绝大多数链上用户在这次事件里暴露出来的核心认知误区,就是依然默认“公链底层安全、DAO治理透明、硬件冷钱包绝对安全”,完全没有意识到这三个过去被视为链上安全基石的领域,都可以被攻击者找到精准的突破路径,你以为的“稳如磐石的资产安全底座”,实际上存在大量之前被忽略的隐性风险。本文基于2026年最新的链上安全厂商全量监测数据,系统拆解三起事件的完整攻击链路与深层警示,帮助所有从业者建立起真正覆盖全场景的资产防护体系。
 3aa9c36849936c3d65650b8e8946c05.webp
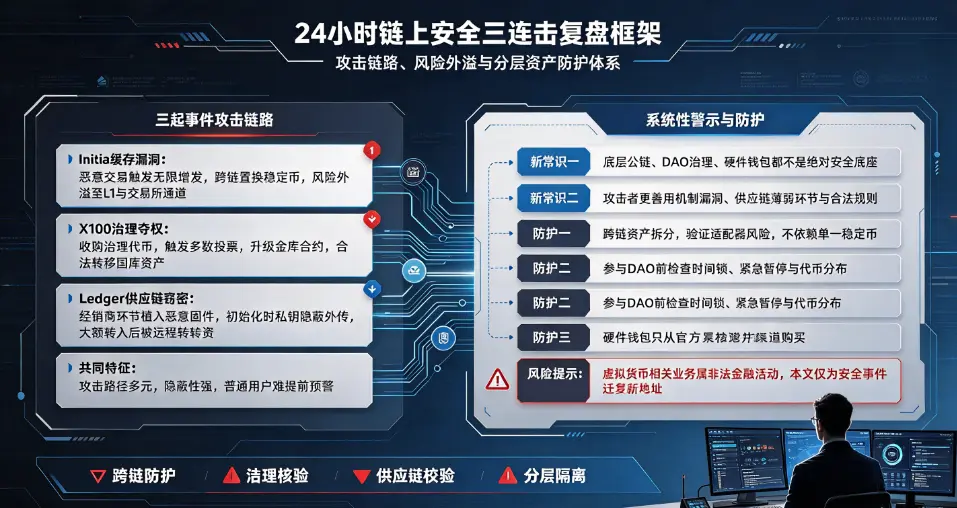
Initia缓存漏洞攻击:一条应用链故障,击穿整个L1网络的安全边界
Initia作为2026年最受关注的模块化应用链生态之一,在这次事件里暴露出来的缓存漏洞攻击,完全打破了行业过去对“应用链故障不会影响底层L1主网”的固有认知。攻击者利用Initia应用链节点缓存模块的未公开漏洞,构造恶意交易触发无限增发逻辑,在短短3个小时里,凭空生成了超过1200万枚原生代币,攻击者没有选择在二级市场砸盘出货,而是直接通过跨链适配器,把增发的假代币置换为L1主网的原生稳定币AUSD,顺着跨链桥的资金路径,直接把风险外溢到了第三方稳定币和头部中心化交易所的充值通道。
各大交易所注册链接:
整个攻击链路的隐蔽性远超行业之前遭遇的同类事件:攻击者没有直接盗取链上合约里的资金,而是通过“增发假资产→跨链置换真资产→快速分散洗钱”的最短路径,在市场还没反应过来发生了什么的时候,就已经把大部分非法资产完成了清洗。Initia主网团队发现异常之后,为了避免风险进一步扩散,果断采取了主动停链的应急措施,暂停全链所有出块动作,直接冻结了跨链路径里还没被转移的剩余AUSD资产,避免了损失进一步扩大。但这次事件依然造成了超过7200万美元的资产损失,头部交易所Upbit临时暂停相关代币的充提服务,大量普通用户的跨链资产被临时冻结,整个生态的流动性出现了剧烈波动。
这次事件给全行业的第一个核心警示,就是模块化公链生态的跨链适配器,已经成为新的最高风险攻击点,过去行业的安全防护资源,全部集中在单链合约安全上,却忽略了跨链适配器这个“连接不同生态的薄弱节点”,单条应用链的小漏洞,完全可以顺着跨链路径快速外溢,击穿整个L1主网甚至第三方生态的安全边界,这是2026年链上安全最值得警惕的新风险形态。普通用户过去默认“稳定币绝对不会出问题”,这次事件清晰地告诉所有人,你的稳定币冻结权,并不完全掌握在你自己手里,一旦底层跨链链路出现故障,你的资产随时可能被临时冻结,你没有任何干预的能力。
X100 DAO治理夺权攻击:透明的投票机制,变成攻击者的后门
紧随Initia漏洞事件之后,DeFi生态里的X100 DAO项目遭遇的恶意治理夺权攻击,击穿了过去大家默认的“DAO治理绝对透明安全”的认知。攻击者没有利用任何合约代码漏洞,而是完全利用项目方早期治理机制设计的隐性缺陷,通过在二级市场快速收购大量治理代币,凑够了超过67%的绝对多数投票权,直接发起恶意提案,投票通过了“升级金库合约”的决议,把DAO国库账户的所有权完全转移到了攻击者自己的地址里,瞬间卷走了国库里价值超过4500万美元的所有资产。
整个攻击过程完全“合法合规”,所有投票记录全部公开可查,完全符合项目方早期写进智能合约里的治理规则,没有任何一笔交易是“非法盗币”,攻击者只是利用了项目方治理机制设计的巨大漏洞,完成了一次完全符合规则的“合法夺权”。很多社区用户眼睁睁看着攻击者一步步完成提案投票,却没有足够的治理代币票数来阻止这个恶意提案,等到提案执行完成之后,所有资产已经被攻击者快速分散转移,根本没有追回的可能性。
这次事件给全行业的第二个核心警示,就是“代码即法律”的透明DAO治理,从来不等于绝对安全,很多项目方为了标榜自己的“去中心化属性”,故意设置极低的治理提案门槛,没有设置任何时间锁、紧急暂停机制,只要攻击者拿到足够多的代币,就可以直接合法掌控整个项目的全部资产,过去很多被用户追捧的“高去中心化DAO项目”,实际上都隐藏着这类治理夺权的巨大风险。普通用户参与DAO生态的时候,绝对不能只看项目的治理代币分布有多分散,必须仔细核验治理机制里有没有设置足够的安全防护边界,没有任何防护机制的“完全透明治理”,本质上就是给攻击者留好的后门。
Ledger供应链窃密事件:硬件钱包的离线安全防线,被经销商直接击穿
三起安全事件里最颠覆行业认知的,就是这次和马来西亚经销商CryptoBilis相关的Ledger供应链窃密事件,直接击穿了过去被视为链上资产最后安全堡垒的硬件冷钱包防线。攻击者没有攻破Ledger总部的官方系统,也没有破解硬件钱包的安全芯片,而是直接渗透了Ledger的第三方经销商CryptoBilis的供应链体系,在硬件钱包设备还没有交付到用户手里的时候,就已经在出厂环节篡改了设备的底层固件,植入了恶意后门程序。
用户拿到被篡改的设备之后,初始化设置助记词的瞬间,生成的私钥就会自动通过隐蔽的蜂窝通信模块,同步传输到攻击者的远程服务器里,等用户往这个钱包地址里转入大额资产之后,攻击者会在几个小时之内,直接远程转走所有资产,整个过程用户完全感知不到任何异常。根据区块链数据分析平台Arkham Intelligence的最新统计,这次供应链攻击事件,已经造成超过8600万美元的资产损失,是Ledger成立以来规模最大的安全事件之一。事件爆发之后,Ledger总部立刻发布官方声明,紧急叫停了涉事经销商的所有设备销售,给过去90天内从该经销商处购机的用户发布资产迁移指引,币安创始人CZ也在社交媒体上紧急发布预警,提醒所有近期购买硬件钱包的用户,立刻核验设备来源。
这次事件给全行业的第三个核心警示,就是硬件冷钱包的安全边界,从来不是只由设备本身的安全芯片决定,整个分销供应链的任何一个环节出现漏洞,都可以直接击穿你以为绝对安全的离线防护体系。很多用户花高价购买硬件钱包,以为把助记词存在离线设备里就万无一失,却忽略了“二手设备、非官方渠道购买的设备”这些隐性风险,攻击者根本不需要破解你的私钥,在你拿到设备之前就已经掌控了所有资产的控制权。
三起事件叠加的系统性警示:2026年链上安全的三个新常识
过去24小时里连续爆发的这三起安全事件,给所有链上从业者留下了三个必须刻进认知里的新常识,彻底打破过去的旧有错误观念。第一,链上安全没有绝对的“安全底座”,你过去觉得绝对不会出问题的底层公链、DAO治理、硬件钱包,都可能出现之前完全没预料到的新型攻击路径,永远不要把所有资产的安全,完全寄托在单一的产品或者机制上;第二,攻击者的攻击策略已经发生了根本性的进化,不再局限于传统的合约盗币,更多开始利用机制设计漏洞、供应链薄弱环节,用完全“符合规则”的方式完成资产窃取,这类攻击的隐蔽性更强,普通用户几乎没有提前预警的能力;第三,普通用户的资产防护体系,必须从过去的“单一依赖某一类工具”,升级成分层隔离的防护体系,不同量级的资产用不同的私钥体系隔离存放,不要把所有资产的控制权全部押注在单一产品上。
2026年链上安全的核心趋势,从来不是技术越来越难攻破,而是攻击者的攻击路径越来越多元化,越来越多过去被忽略的边缘节点,都会成为新的高风险突破口,所有从业者必须时刻保持警惕,不断迭代自己的安全防护体系,才能真正守住自己的链上资产。
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表