
引言
本文面向零基础开发者,采用分步落地模式,避开复杂理论堆砌,完整覆盖环境准备、本地 Agent 开发、合约编写、测试网联调、主网部署、安全监控全链路,使用 2026 主流开源技术栈,让开发者能够独立完成一套可自动读取链上数据、执行指定交易的链上 AI 智能体。
 3b73942123ffe99a8ab33742bb4e042.webp
一、核心概念厘清:新手最容易混淆的链上 AI 智能体底层原理
AI 推理层(链下):大模型 + Agent 任务编排框架,读取链上数据、用户指令,生成交易任务;
安全签名层:TEE 可信环境或会话密钥对 AI 生成的交易进行签名,做权限拦截、额度限制;
合约执行层(链上):智能合约验证签名、校验权限,满足条件后执行转账、质押、数据记录等链上动作。
二、第一步:本地开发环境配置(2026 推荐技术栈)
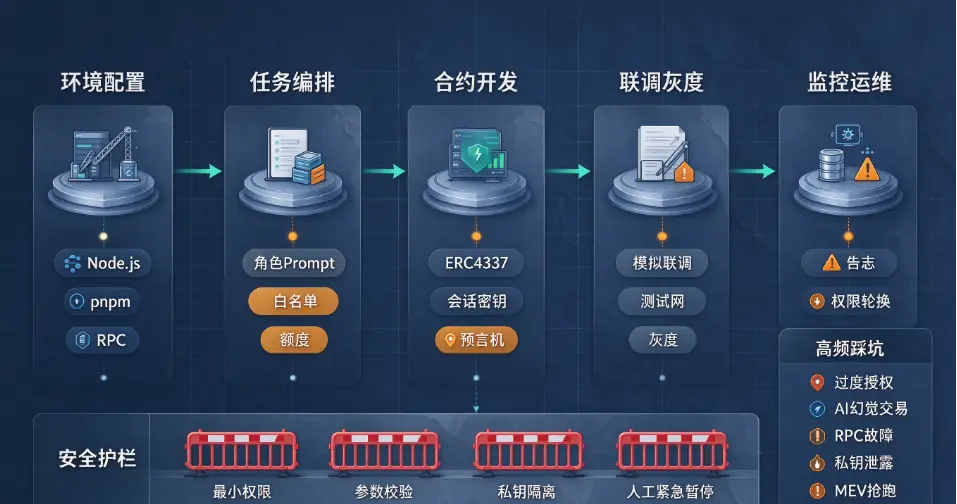
基础依赖安装:Node.js 22.x 版本、pnpm 包管理器、Git、Hardhat 合约开发环境;
代码仓库拉取:克隆 ElizaOS 开源 Agent 框架,该框架在 2026 年已经内置 EVM 链交互插件,无需从零编写 Agent 工具调用逻辑;
环境变量配置:创建
.env文件,填入大模型 API 密钥、公链 RPC 节点地址、测试网钱包私钥,禁止将私钥直接提交至代码仓库;钱包准备:新建独立开发钱包,仅存放少量测试网代币,专门用于开发调试,和资产钱包严格隔离。
三、第二步:智能体任务编排,定义链上动作边界
编写 Agent 角色与任务 Prompt,限定可执行动作:例如仅允许读取链上余额、查询交易历史,或限定单笔最大交易金额,禁止无上限授权;
配置链上工具插件:在 ElizaOS 内启用 EVM 工具包,封装合约调用、读链数据、生成交易负载的函数;
设置幻觉防护规则:增加结果校验层,AI 输出交易指令后,先通过代码校验交易金额、目标合约白名单,不在白名单内的合约直接拦截,防止 AI 幻觉生成错误交易地址。
四、第三步:编写与部署配套智能合约,搭建链上校验层
合约核心模块:账户抽象智能钱包、会话密钥验证合约、交易限额校验逻辑。会话密钥可以给 AI 智能体分配短期、限定范围权限,到期自动失效;
合约本地编译与单元测试:使用 Hardhat 完成合约编译,编写测试用例,验证权限拦截、额度限制逻辑是否生效;
部署到测试网:推荐 Arbitrum Sepolia 测试网,Gas 成本低、生态完善,部署合约获取合约地址,保存 ABI 接口文件;
预言机接入:接入 Chainlink 预言机,让智能体可以获取链下价格、市场数据,作为 AI 决策的输入源。
五、第四步:联调测试与灰度验证,从测试网到主网部署
六、第五步:上线后监控、日志与迭代运维
全链路日志留存:Agent 所有推理内容、交易请求、合约返回结果完整记录上链或存入 IPFS,方便审计与问题回溯;
实时告警机制:搭建监控脚本,当 Agent 触发大额交易、连续失败交易、异常调用合约时,通过邮件、推送通知开发者;
定期权限轮换:会话密钥设置自动过期,定期轮换密钥,缩小攻击面;
模型微调与规则更新:持续收集 Agent 错误案例,优化提示词与校验规则,降低幻觉概率。
七、2026 链上 AI 智能体高频踩坑清单与安全策略
过度授权风险:不要给 Agent 无限额度 ERC20 授权,使用会话密钥限定单笔、单日最大金额,最小权限原则是第一准则;
AI 幻觉风险:大模型可能编造合约地址、交易参数,必须在链下增加代码校验层,不能直接信任 AI 输出;
RPC 节点故障:公共 RPC 节点稳定性差,生产环境建议使用付费多节点冗余方案,防止节点断连导致 Agent 重复发起交易;
私钥管理:禁止把主网私钥明文写在配置文件,优先 TEE、硬件签名方案,开发钱包和资金钱包物理隔离;
MEV 抢跑风险:自动交易类智能体容易遭遇 MEV 攻击,高价值场景需要增加防抢跑策略。
八、总结与行业趋势
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表