
引言
过去数年,DeFi、RWA 协议安全事件持续造成巨额资产损失,传统安全审计模式长期面临成本高、周期长、只能发现已知漏洞、无法动态评估市场风险等痛点。一份 2026 年区块链安全行业报告显示,传统人工审计平均周期 2 至 4 周,单份协议审计费用可达数万至数十万美元,即便头部审计机构,依然会漏掉 15%-30% 的高危业务逻辑漏洞。静态扫描工具只能识别固定模式代码缺陷,对治理权限、预言机依赖、跨链验证这类架构层面风险几乎无能为力。
伴随大模型与多智能体技术成熟,区块链安全范式正在发生根本性转变:大模型不再是简单辅助读代码的工具,而是构建一套代码语义理解 + 链上行为推理 + 协议仿真的混合安全体系,覆盖合约开发阶段审计、部署后链上交易风控两大核心场景。但行业同样存在过度炒作,不少宣传声称大模型可以完全替代审计师,忽略大模型幻觉、逻辑推理缺陷等硬伤。本文结合 2026 年真实落地项目,拆解大模型重构智能合约审计、链上风控的底层逻辑,同时客观分析技术边界与落地难点。
免责声明:本文仅为技术科普,不构成任何投资建议。虚拟货币交易炒作在国内不受法律保护,存在极高资金风险。文中所有 AI 安全工具仅用于技术研究,AI 输出结果不可直接采信,合约上线、链上风险处置必须由专业安全人员人工复核。
 d369cc14fca6699f5f356e0bd816bcb.webp
一、传统合约审计与链上风控的固有短板
传统智能合约安全体系分为两层:静态代码扫描工具(Slither、Mythril)和人工安全审计。静态工具依靠预定义规则匹配漏洞特征,对重入、整数溢出等经典漏洞识别效率高,但只能识别代码语法层面问题,无法读懂合约业务意图。对于治理后门、权限配置缺陷、预言机失效、多签权限管理这类业务逻辑漏洞,静态扫描大量漏报。人工审计虽然能理解业务逻辑,但受限于人力,难以大规模遍历海量交易场景,面对市场极端行情下的连锁清算、女巫攻击等动态风险,只能做有限的压力测试。
链上风控领域,传统方案多为规则引擎,依靠人工预设地址黑名单、交易金额阈值,只能拦截已知攻击模式。攻击者不断变换洗钱、诈骗钱包地址,规则库更新速度永远滞后于攻击手段,对新型攻击、分层资金转移行为识别能力薄弱。规则引擎只能做到 “事后告警”,很难提前预判协议在市场暴跌、流动性枯竭场景下的连锁风险。
这正是大模型入场的核心价值:大模型具备语义理解能力,可以读懂 Solidity 代码、项目白皮书、治理文档,把代码逻辑和业务目标做关联;多智能体可以模拟巨鲸、清算机器人、黑客等多方角色,在协议数字孪生环境中做大规模仿真测试;同时可以自然语言解析海量链上交易日志,自动识别异常资金流转模式,把风控从固定规则升级为动态推理。
二、落地案例一:大模型驱动的新一代智能合约审计流水线
2026 年 OpenAI 联合 Paradigm 发布 EVMbench 基准测试集,用来评估 AI 智能体在合约漏洞检测、漏洞修复、漏洞利用方面的能力,成为行业衡量大模型合约审计能力的核心标尺。在基准数据集内,顶尖 AI 智能体已知漏洞检测成功率达到 72.2%,但在训练数据之外的全新真实攻击案例,检测能力明显下降,这也印证了大模型并非万能。
行业头部安全团队已经落地 \\“大模型 + 静态分析 + 人工审计” 混合审计流水线 \\。这套工作流的执行顺序为:开发者提交合约代码,首先由静态扫描工具输出基础漏洞清单;大模型读取合约源码、注释、白皮书、审计历史报告,做语义层面的逻辑推理,识别静态工具无法发现的业务缺陷,例如权限管理漏洞、治理流程缺陷、预言机依赖风险;AI 自动生成漏洞报告,按风险等级排序,附带漏洞触发路径、复现步骤和修复建议;安全审计师不再花费大量时间查找基础漏洞,而是聚焦 AI 标记的高风险疑点,核验逻辑漏洞与经济模型风险。
JPMorgan Onyx 区块链部门在 2026 年落地这套混合审计体系,用于内部 RWA 资产代币化合约安全核验。落地后,合约前置漏洞筛查周期从两周压缩至 1.5 天,基础漏洞检出效率提升 3 倍,人工审计师可以集中精力处理复杂逻辑缺陷。数据显示,这套混合方案将合约高危漏洞漏检率降低至 6% 以内,远低于纯人工审计 15%-30% 的漏检水平。
同时安全团队也发现明显短板:大模型容易产生幻觉,会编造不存在的漏洞,也会误判代码逻辑,产生大量误报。对于 ZK 密码学电路、复杂 DeFi 组合产品中的新型逻辑漏洞,大模型推理能力不足。行业共识已经形成:大模型是前置筛查与辅助工具,绝对不能替代专业审计师。
三、落地案例二:大模型多智能体,构建动态链上风控体系
如果说合约审计解决的是部署前安全,链上风控解决的是上线后持续风险监控。2026 年链上风控最大突破,是从静态黑名单规则,升级为大模型多智能体驱动的动态风险仿真与实时交易研判。
Gauntlet 为 Aave、Compound 等头部 DeFi 协议提供 AI 风控平台,平台部署数千个 AI 智能体模拟不同市场参与者,构建协议数字孪生环境。智能体模拟巨鲸抛售、挤兑、清算机器人连环平仓等极端场景,持续压力测试协议健康度。在 Aave V3 上线 Polygon 网络前,这套 AI 仿真系统发现特定抵押资产组合在币价暴跌 40% 以上时,会触发连环清算风险;AI 模型给出抵押率参数优化方案,Aave 治理采纳该方案后,协议连环清算概率下降 73%,坏账率相比人工设定参数降低 64%,同时协议资金利用率提升 12%-18%。
另一类落地场景是链上交易实时欺诈识别。Chainalysis 在 2026 推出 Alterya AI 智能体风控系统,跨多链追踪资金分层转移、钱包关联画像,自动识别诈骗资金、洗钱链路。系统每月监控超 230 亿美元交易,上线后累计拦截超 3 亿美元的欺诈转账,合作平台的欺诈交易数量下降 60%。这套系统的核心优势,是大模型可以自动解析碎片化链上数据、关联社交与域名情报,自动生成资金溯源报告,大幅减少分析师人工追踪资金链路的时间。
还有前沿创新方向,链上策略防火墙 AgentGuard。在智能体发起交易前,交易请求会经过 PolicyVault 合约校验,用户预先在链上设置单笔交易上限、白名单协议、资产健康阈值。一旦大模型智能体的交易动作超出预设规则,合约直接回滚交易,从底层解决大模型提示词注入、逻辑失控导致的资产被盗风险,为 AI 智能体增加一层链上硬隔离防护。
四、大模型重构区块链安全的底层逻辑与现存瓶颈
大模型给合约审计、链上风控带来的变革,本质是三层能力升级:
第一,语义层理解。传统工具只能识别代码字符特征,大模型理解代码业务意图,打通合约、白皮书、治理文档之间的逻辑关联,发现业务架构层面风险。
第二,自动仿真推理。多智能体模拟多方市场行为,在部署前预判极端行情下的连锁风险,解决传统静态审计无法评估动态经济风险的短板。
第三,自然语言风控运维。分析师可以用自然语言查询链上风险,AI 自动编写查询脚本、抓取链上数据、生成风险报告,降低链上数据分析门槛。
但技术瓶颈同样突出,也是行业落地必须正视的问题。第一,幻觉问题,大模型会虚构漏洞、错误解读合约逻辑,误报会增加审计人员核验成本;第二,泛化能力不足,面对从未见过的新型攻击模式、小众公链合约,识别能力大幅下滑;第三,安全攻防的军备竞赛,攻击者同样可以利用大模型快速编写恶意合约、寻找漏洞,形成 AI 对抗 AI 的攻防局面。2026 年安全事件统计显示,黑客利用 AI 生成恶意代码的攻击事件快速增长,AI 技术同时服务于攻防两端。
五、落地实践建议:搭建分层安全架构,规避 AI 安全误区
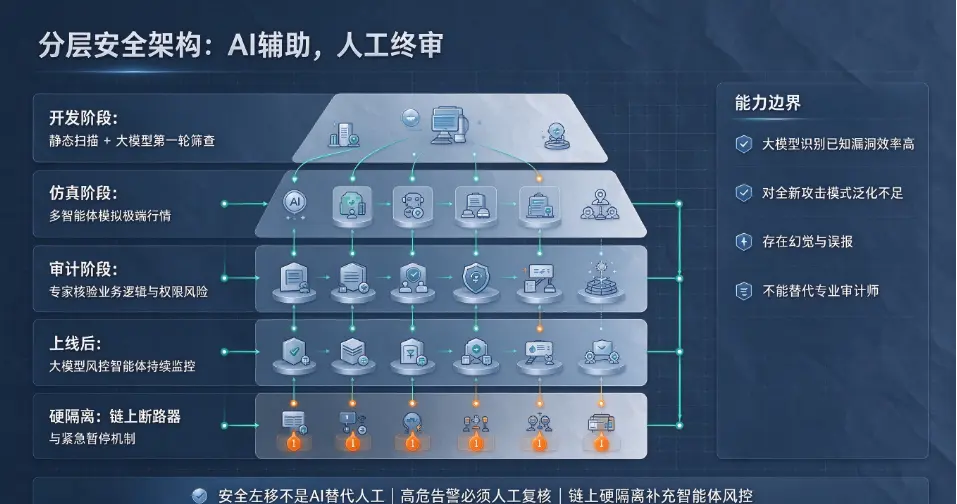
结合 2026 年行业实践,项目方落地大模型安全体系,应当采用分层防御架构,而不是直接用 AI 替代人工。
开发阶段:静态扫描工具 + 微调大模型做第一轮代码筛查,自动标记基础漏洞,生成初版审计报告,减少审计师重复劳动。
仿真阶段:多智能体数字孪生,模拟极端市场行情,评估经济模型、清算连锁反应风险。
审计阶段:专业安全工程师复核 AI 全部告警,重点核验业务逻辑、权限、预言机风险,必要时搭配形式化验证。
上线后:大模型风控智能体持续监控链上交易、协议健康度,设置链上断路器、紧急暂停机制,一旦触发高危告警自动暂停协议。
同时需要避开两大认知误区:一是迷信 AI 检测指标,看到高检出率就认为合约安全;二是完全放弃人工审核,把资产安全完全交给大模型。EVMbench 的后续独立复现研究表明,在训练集之外真实攻击案例上,没有任何 AI 智能体能够做到全场景可靠检出漏洞。
六、总结
2026 年,大模型正在重构区块链安全的工作流,而不是简单替代安全工程师。在智能合约审计场景,大模型补齐传统静态工具无法理解业务语义的短板,把审计工作从 “寻找代码漏洞” 升级为 “评估业务架构风险”;在链上风控场景,大模型多智能体突破固定规则引擎的局限,实现市场风险仿真、跨链资金链路自动追踪,实现事前预警、事中拦截。
但技术边界清晰可见:大模型存在幻觉、泛化不足等固有缺陷,AI 攻防对抗持续升级。最优落地路径,是构建 “自动化工具 + 大模型智能体 + 人工安全专家” 的多层安全体系。AI 负责大规模、重复性的代码筛查、数据解析、场景仿真,人类安全专家负责逻辑研判、最终风险决策。
长远来看,区块链与大模型融合的安全体系,会进一步推动安全左移,在合约开发早期识别风险,降低协议安全成本。但无论 AI 技术如何迭代,合约安全、链上资产防护,永远不能缺少人的专业判断与复核。
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表