
2026 年是 AI 治理从政策文本转向落地执法的转折之年。过去数年,全球各国集中完成 AI 立法草案研讨;而 2026 年,欧盟 AI 法案正式进入强制实施窗口期,美国多州 AI 专项法案落地,中国深化生成式 AI、拟人化 AI 交互、深度合成内容监管,韩国、巴西、新加坡同步推出本国 AI 框架。但全球并未形成统一的 AI 治理公约,不同经济体的监管哲学、风险定义、处罚尺度完全不同,监管碎片化成为跨国企业 AI 规模化落地最大的结构性障碍。
麦肯锡 2026 可信 AI 成熟度调研表明,全球仅约 32% 企业达到 AI 治理成熟度 3 级及以上,大部分企业仍停留在零散伦理规范、事后风险补救阶段。很多企业盲目上马 AI 智能体、RAG 知识库、生成式 AI 业务,等到业务上线后才发现,同一套 AI 产品,在欧盟、美国、中国市场需要满足完全不同的合规义务,跨区域运营的合规成本激增,甚至出现 “在 A 地区合规、在 B 地区直接违规” 的矛盾场景。
一、全球三大监管范式:底层逻辑分歧,碎片化格局固化
当前全球 AI 治理分化为三大路径,也是造成监管碎片化的核心根源。
欧盟采取风险前置、分级管控的强监管模式,2026 年 8 月 2 日起,欧盟 AI 法案正式执行通用大模型透明度义务、高风险 AI 系统前置评估要求。AI 系统按照风险等级划分为不可接受风险、高风险、透明度风险、低风险四类,高风险 AI 如招聘算法、医疗诊断、信贷评估、关键基础设施 AI,上线前必须完成风险评估、留存完整技术文档、建立事后监测机制,违规最高可处以全球营收 7% 或 3500 万欧元罚款。同时强制要求深度合成内容添加机器可读标识,AI 交互场景必须告知用户正在与 AI 对话。这套规则具备域外效力,只要向欧盟用户提供 AI 服务,就需要遵守法案要求,也就是行业所说的 “布鲁塞尔效应”,迫使大量跨国企业将欧盟标准作为产品基线。
美国采取行业化、事后追责的轻监管路线,没有全国统一 AI 基础法,监管权限分散在 FTC、各州立法机构。加州、科罗拉多等高风险 AI 法案在 2026 年生效,重点打击算法歧视、消费者权益侵害,金融、医疗、自动驾驶领域单独设立专项规则。监管思路以市场自治为主,监管机构更多在发生损害事件之后开展调查处罚,不强制要求模型上线前统一审批。这和欧盟事前评估的思路形成鲜明冲突。
国内 AI 治理以全链条管控为核心,聚焦生成内容安全、算法备案、深度合成标识、数据安全与个人信息保护,对 AI 拟人化交互、大模型服务实施备案管理,要求生成内容可追溯、可审核,防范虚假信息、算法歧视与数据出境风险。
除三大经济体之外,新加坡、英国、巴西等国家推出监管沙盒机制,鼓励企业在受控环境下测试 AI 应用,但沙盒规则、准入条件各不相同。多重规则叠加,企业面临多重合规义务冲突,同一套 AI 模型在不同市场需要修改数据采集、提示词、输出过滤、日志留存机制,大幅拉长项目周期。
 2d14e23d718612b3e2391b88d19eeba.webp
二、碎片化监管带给企业的四大核心痛点
在监管碎片化环境下,企业 AI 治理的难点不再是单一地区合规,而是多司法辖区规则冲突带来的治理成本、业务风险。
第一,合规义务冲突,产品统一化开发难度上升。典型矛盾例如:欧盟要求高风险 AI 必须留存完整模型推理日志,用于溯源审计;部分地区的数据本地化、隐私规则,限制跨境日志传输。企业如果统一保存日志,可能触犯当地数据法规;如果分区域存储,会显著提升架构开发、运维成本。IDC 2026 调研显示,跨国企业 AI 项目中,47% 的延期问题来自跨区域合规冲突。
第二,影子 AI 泛滥,企业内部 AI 资产失去管控。Gartner 数据显示,2026 年底 40% 企业应用将嵌入任务型 AI 智能体。大量业务部门员工直接使用公有大模型、本地 Agent 工具处理业务数据,没有经过法务、安全部门审批,形成 “影子 AI”。IDC 监测显示,64% 企业在生产环境中发现未授权 AI 智能体运行,员工私自上传客户敏感数据到外部模型,带来数据泄露、跨区域违规风险。VentureBeat 调研显示,54% 企业在过去 12 个月经历 AI 智能体安全事件或险情。
第三,传统事后整改模式 ROI 极低。很多企业过去的治理思路是先上线 AI 产品,合规部门在后期补文档、补评估。但在碎片化监管环境下,后期改造成本极高。Gartner 预测,到 2027 年底,超过 40% Agentic AI 项目会因为风险管控不足而终止,主要原因是合规成本超标、风险不可控。
第四,AI 责任边界模糊。AI 智能体具备自主规划、调用工具、执行交易的能力,一旦算法产生歧视、错误决策、生成虚假内容,模型厂商、部署企业、终端用户之间的责任划分,在不同国家法律下判定标准完全不一样,一旦发生纠纷,跨国诉讼成本极高。
三、面向碎片化监管的企业 AI 战略:分层、内嵌、一地一策
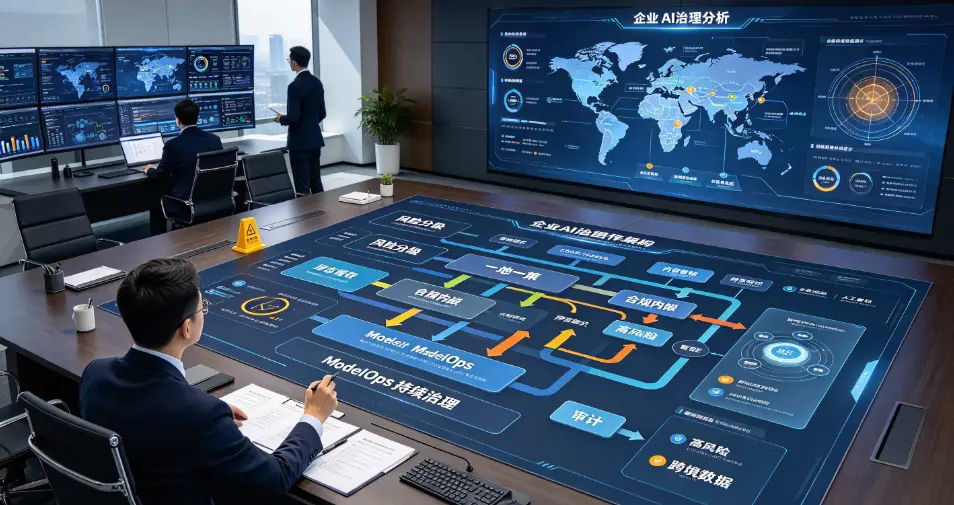
面对全球监管碎片化,企业最佳策略不是等待全球统一规则,而是构建适配多辖区的弹性 AI 治理体系,把合规从法务部门的事后审查,前移到 AI 产品设计阶段,即 “合规内嵌设计”。这套战略分为四层落地。
第一层:建立企业内部 AI 资产分级体系,按风险匹配治理强度。参考欧盟风险分级思路,结合业务场景,将企业 AI 划分为不可接受风险、高风险、中风险、低风险。高风险场景,例如信贷审批、人才招聘、医疗辅助诊断、客户风控,必须强制开展算法影响评估、偏见测试、日志留存、人工复核;低风险场景,例如内部文案辅助、简单摘要工具,简化审批流程。采用比例式治理,避免一刀切,平衡创新速度与风险。
第二层:一地一策的合规适配架构。企业搭建模块化 AI 底座,将模型能力、数据处理、输出过滤、审计日志、内容标识拆分为独立模块。当业务拓展到不同国家 / 地区时,仅替换对应合规模块,不需要完全重写整套 AI 系统。例如面向欧盟市场,开启高风险评估、深度合成标记模块;面向国内市场,开启内容安全审核、算法备案模块。模块化架构能够显著降低跨区域改造成本,这也是 2026 年头部跨国企业主流实践方案。
第三层:搭建 ModelOps 驱动的持续治理平台。传统 AI 治理依靠人工文档,无法应对 Agent 智能体动态执行的特点。新一代治理平台,实现模型版本管理、提示词审计、运行时监控、偏见检测、自动生成合规文档。持续监测模型输出、访问权限、数据调用记录,一旦出现违规输出、越权访问,自动告警。同时建立 AI 事件响应预案,当 AI 产生有害输出、数据泄露时,能够快速暂停服务、留存证据,满足各国监管机构事件上报要求。
第四层:组织架构升级,建立跨职能 AI 治理委员会。委员会由业务、法务、数据安全、AI 研发、风控人员共同组成,在 AI 项目立项阶段就介入评估,而不是等到开发完成。同时面向全员开展 AI 安全培训,管控员工私自使用外部 AI 工具的影子 AI 风险,建立企业 AI 工具准入清单。
四、落地误区与长期趋势预判
很多企业存在两大认知误区。第一,认为 “AI 治理就是大模型合规”,忽略轻量 Agent、RAG 知识库、AI 工作流同样纳入监管范围。2026 年大量监管处罚案例,并非针对基础大模型厂商,而是企业在业务侧部署的高风险 AI 应用。第二,认为合规是纯成本项,看不到商业价值。SAS 与 IDC 联合报告显示,已经建立完善 AI 治理框架的金融机构,AI 项目 ROI 是未建立治理体系机构的 6.6 倍,完善治理减少算法事故、客户投诉、监管罚款,同时提升业务对 AI 系统的信任度。
长期来看,全球监管碎片化不会短期消失,但会逐步出现最低标准趋同。各国监管机构都在重点关注高风险 AI、深度合成内容、模型安全测试、数据溯源四大方向。未来企业竞争力,不再只看模型能力,而是能否在多区域差异化监管之下,安全可控地规模化落地 AI 业务。
总结
2026 年全球 AI 治理进入执法落地周期,监管碎片化成为企业 AI 战略必须面对的长期现实。不同国家监管哲学、风险标准、处罚机制存在显著冲突,传统先上线、后补合规的模式已经难以为继,项目延期、高额罚款、业务下线风险持续上升。
企业应当将 AI 治理提升至董事会战略层面,采用风险分级、模块化底座、合规内嵌、ModelOps 持续监控的组合方案,构建弹性、可跨区域适配的 AI 治理体系。治理的目标不是阻碍 AI 创新,而是建立可控边界,在不同司法辖区规则之下,释放 AI 业务价值,规避合规与声誉风险。未来,具备成熟跨区域 AI 治理能力,将成为企业 AI 商业化落地的核心壁垒。
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表