
2026 年,生成式 AI 从试点项目转变为通用生产力工具,企业批量部署 RAG、AI 智能体,个人端侧模型快速普及。大众更多关注 AI 带来的效率提升,却容易忽略其背后隐藏的资源消耗、安全隐患与治理难题。AI 的价值不能只看业务收益,环境、安全、合规构成的隐性代价,正在成为制约行业长期可持续发展的核心瓶颈。
AI 最直观的隐性代价来自环境资源消耗。根据联合国大学 2026 年发布报告,全球 AI 数据中心电力需求快速攀升,到 2030 年全球数据中心用电总量或将达到 945TWh,AI 服务器是增长主力。训练前沿大模型不仅消耗巨量电力,数据中心冷却还会产生海量淡水消耗,斯坦福 AI 指数报告测算,前沿大模型单次训练产生数万吨二氧化碳当量排放。除了碳与水资源,AI 硬件迭代周期缩短带来大量电子废弃物,GPU、服务器加速卡快速淘汰,废旧芯片回收处理压力持续增加。
值得注意的是,环境压力不只是云端大模型专属问题。端侧 AI 普及之后,大量手机、PC 本地持续推理,叠加海量终端硬件更新,进一步放大全生命周期资源成本。行业调研显示,很多企业在采购 AI 服务时,仅核算 API 调用费用,完全忽略碳足迹、水资源消耗、硬件报废带来的隐性成本,绿色 AI 核算体系尚未在企业内部普及。模型稀疏化、量化推理、可再生能源错峰调度,是当前降低能耗的主流方案,但技术优化的速度,很难完全追上 AI 算力需求增长速度。
安全风险是 AI 普及的第二重隐性代价,风险已经从传统网络安全延伸至模型本身。2026 年 AI 攻击手段持续迭代,数据投毒、后门植入、提示注入、模型萃取成为高频攻击方式。攻击者在训练数据集混入恶意样本,造成模型输出失真;利用精心构造提示词绕过安全护栏,窃取企业知识库、提示词与业务机密。开源模型供应链风险同样突出,开发者直接下载开源权重、数据集,很容易引入隐藏后门。与此同时,AI 深伪技术门槛持续降低,伪造音视频、伪造文档的诈骗案件数量持续上涨,给个人与企业带来财产与声誉损失。
 ceba0cf17a66a4d87228fc23ec8c13d.webp
AI 安全还有一类容易被忽视的风险:模型幻觉带来的业务决策错误。在金融、医疗、法律等场景,AI 输出看似严谨的虚假信息,若缺少人工复核,会引发严重业务事故。随着 AI 智能体逐步落地,具备自主调用工具能力的 Agent,一旦安全边界失效,可能出现越权访问、擅自执行操作,进一步放大风险。
第三重隐性代价,来自全球治理碎片化带来的合规难题。不同国家和地区 AI 监管框架差异巨大,部分地区采用严格的风险分级监管,部分区域规则宽松,跨境 AI 业务容易陷入监管冲突。S&P Global 2026 调研显示,54% 企业尚未建立常态化 AI 治理机制,很多企业 AI 项目快速上线,但缺少风险评估、审计、溯源流程。模型透明度持续下滑,斯坦福报告指出,基础模型透明度指数持续降低,头部前沿模型不再完整披露训练数据、训练参数,外部第三方很难独立评估模型能力与潜在风险。
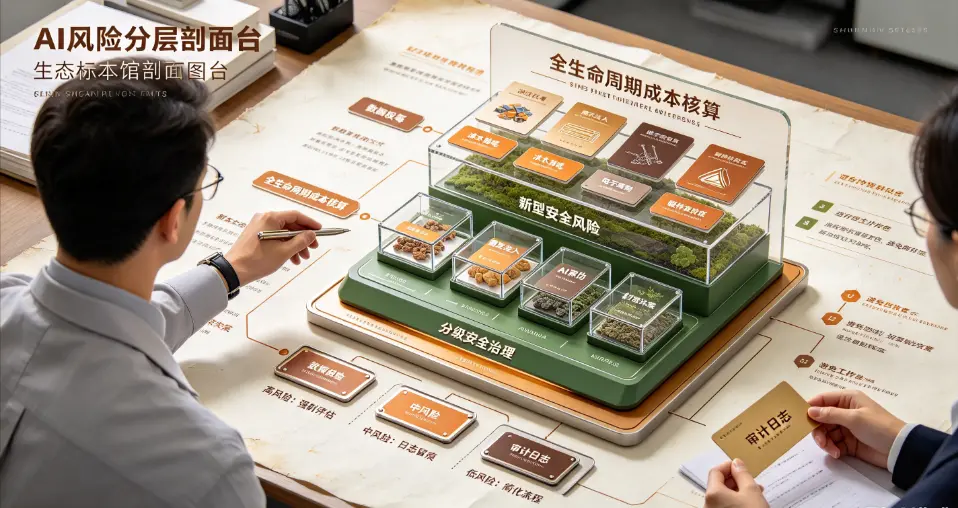
治理层面的核心矛盾在于,AI 技术迭代速度远快于立法和标准制定。监管机构需要在鼓励创新与风险管控之间寻找平衡,沙箱监管、分级分类治理成为主流思路。高风险场景的 AI 系统,需要强制开展安全评估、留存日志、保证可溯源;低风险通用 AI 工具,适当简化合规流程。企业端则需要建立全生命周期 AI 治理,从数据采集、模型训练、部署推理到停用销毁,嵌入安全审计与环境影响评估。
应对 AI 的多重隐性代价,不能单纯依靠监管,需要技术、企业、政策多方协同。技术层面,持续推进轻量化模型、稀疏推理、节能数据中心,降低单位任务能耗;安全层面,搭建模型水印、内容溯源、对抗性检测体系,抵御投毒与提示注入;企业层面,建立 AI 成本全口径核算,把碳成本、安全风险损失纳入项目 ROI 评估,而不是只看业务提效收益。
总体而言,AI 不是零成本的生产力工具。2026 年行业进入理性反思阶段,技术红利背后的环境消耗、新型安全漏洞、全球治理割裂,构成 AI 普及不可回避的隐性代价。未来优质 AI 项目,不仅要评估业务收益,更要完成能耗测算、安全验证与合规评估,在效率提升、资源消耗与风险可控之间找到平衡点,推动 AI 走向可持续、安全可控的发展路径。
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。

评论列表