
2026 年,Web3 安全攻防的核心战场已经转移。过去行业安全防御重点聚焦智能合约漏洞、跨链桥入侵;而今年,黑客攻击范式全面转向 “人”。慢雾实验室统计显示,2026 上半年被盗资金中,近 90% 无法追回,绝大多数损失根源并非合约代码漏洞,而是用户被社会工程手段诱导主动签名、复制恶意地址、安装恶意程序。
黑客已经形成工业化诈骗流水线:AI 负责批量生成深伪素材、钓鱼网站、恶意代码;链上脚本自动生成相似地址,批量发送零值交易完成地址投毒;Drainer 即服务(盗币工具即服务)降低攻击门槛,普通攻击者无需深厚密码学知识,即可一键部署钓鱼合约。本文将以 2026 年真实链上安全事件为基础,深度解析四大高危害攻击类型,梳理可落地的防御框架。
一、AI 深伪:社会工程攻击工业化,低成本伪造可信身份
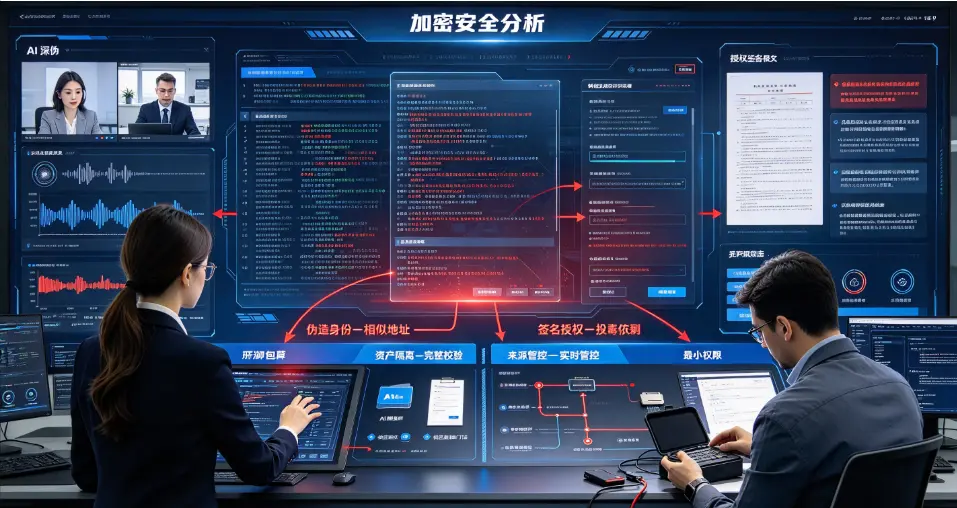
AI 大模型与多模态生成工具普及,将传统社会工程诈骗的成本大幅压缩。2026 年诈骗团伙不再局限于文字仿冒,AI 深伪视频、语音克隆、AI 智能诈骗代理成为主流攻击手段。Rapid7 披露的 Operation ASTERIX 攻击案例显示,黑客利用 AI 编码工具批量搭建钓鱼后台,仅需 3 秒原声片段,就能克隆目标联系人的语音,发起电话 Vishing 语音钓鱼;同时生成逼真视频会议画面,伪造项目创始人、审计师、交易所客服,诱导受害者签署钱包授权。
典型案例发生在新加坡,受害者受邀参加线上视频会议,参会高管全部由 AI 深伪生成,在会议中诱导用户连接钱包进行 KYC 验证,签署授权合约,最终损失 490 万新元。和传统诈骗不同,AI 深伪攻击具备规模化能力,AI 智能体可以 7×24 小时同时和上千名受害者对话,自动调整话术,规避用户的质疑。
很多用户存在认知误区:只要不泄露助记词就不会被盗。但 AI 深伪攻击目标不是私钥,而是利用信任,诱导用户主动在钱包中完成签名授权。AI 生成的钓鱼页面、视频通话高度逼真,普通用户仅凭肉眼很难分辨真伪。
防御要点:任何通过视频、电话、社交软件要求你连接钱包、签名、提供助记词的操作,一律拒绝;所有项目沟通、资金操作,只使用官方渠道固定验证入口,不接受临时会议链接。
 fef9c4062a09c3182ce3bf89fc4b8c3.webp
二、地址投毒:利用钱包 UI 漏洞,无声篡改转账历史
地址投毒是 2026 年增速最快的轻量化链上攻击,不需要攻破合约、盗取私钥,专门利用钱包、区块浏览器地址缩略展示的设计缺陷实施诈骗。攻击者生成和目标常用地址前缀、后缀字符完全一致的 vanity 靓地址,通过发送微量代币,甚至零金额链上交易,将伪造地址写入受害者钱包交易历史记录。
等待数周甚至数月,当用户再次转账,习惯直接从历史记录复制地址,就会选中这条被投毒的伪造地址,资金一旦转账,将永久无法撤回。2026 年 8 月发生典型案例,受害者仅核对地址首尾字符,误将 200 万 USDC 转入投毒地址,该伪造地址仅首尾 7 个字符与真实地址匹配,中间全部字符完全不同。Cyvers Alert 监测数据显示,2026 上半年地址投毒攻击数量同比上涨 163%,大量中小资金用户中招,单笔损失从几千美元到千万美元级别均有出现。
该攻击隐蔽性极强,钱包不会提示任何风险,交易本身在链上完全合法,是用户主动发起转账。很多主流钱包对零值转账过滤能力不足,导致恶意记录长期留在交易列表。
防御要点:禁止直接复制钱包历史记录内地址;每次转账完整核对全部 42 位地址字符;长期合作收款地址,手动保存至钱包联系人白名单,不要依赖交易历史。
三、授权钓鱼:EIP-7702 与 Permit2 签名陷阱,单次签名掏空资产
授权钓鱼依旧是个人资产被盗的第一大元凶,Beosin 数据显示,个人用户资产被盗案件中 72% 来自签名授权钓鱼。2026 年,EIP-7702 账户委托机制普及,让攻击危害进一步放大,攻击者制作仿冒项目官网、空投申领页面,诱导用户进行钱包签名。很多用户无法读懂签名报文,误将无限授权、账户委托权限签给恶意合约,攻击者可直接划转钱包内全部代币、NFT 与原生币。
Permit2 离线签名进一步放大风险,签名操作甚至不需要链上 Gas,用户在前端弹窗一键确认,即可授权合约转移资产。市场上大量空投、NFT 铸造、虚假 RWA 理财页面,核心套路就是诱导用户签署无限授权。很多受害者误以为只是简单 “登录钱包”,没有意识到签名行为等同于授予资产转移权限。
很多用户存在误区:只要不点 “确认转账” 就安全。但授权签名本身,就是授予合约随时转移代币的权限,授权完成后,黑客可以择时盗币,时间跨度可达数月。
防御要点:每次签名前仔细阅读钱包弹窗的完整权限描述;拒绝无限额度授权,仅使用按需、有限额度授权;陌生网站、社交链接不要连接钱包;使用隔离钱包存放交互资产,大额资产放在硬件冷钱包。
四、供应链攻击:从前端插件到开源模型,渗透开发全链路
2026 年供应链攻击不再只针对项目方,普通用户、开发者都成为目标。根据 Beosin 2026 上半年安全报告,TrapDoor 供应链攻击事件,攻击者在 npm、PyPI 包仓库投放伪装成 Web3 开发工具的恶意包,包内嵌入隐藏指令,劫持 Cursor、Claude Code 等 AI 编程助手,静默窃取本地钱包密钥、凭证。同时 Hugging Face 平台出现被投毒的开源大模型,模型正常回答普通问题,但触发特定关键词时,执行后门指令,窃取提示词与本地机密。
对项目团队而言,供应链攻击风险更高。2026 年 2 月 Moonwell 借贷协议遭受攻击,损失 170 万美元,根源是 AI 生成智能合约代码存在预言机参数漏洞。黑客不再直接攻击项目合约,而是污染上游依赖库、开发工具、AI 模型,等待开发者引入漏洞代码,属于典型 “长期潜伏式攻击”。供应链攻击最大特点是潜伏期长,攻击源头隐蔽,传统合约审计很难发现上游依赖包中的后门。
防御要点:项目方对所有开源依赖包做版本溯源、漏洞扫描;开发者从官方可信源下载 AI 模型、开发工具;个人用户不要安装来路不明的钱包插件、浏览器扩展程序。
五、综合防御体系:分层安全策略,建立风险预警机制
面对四类复合型攻击,单纯单点防护已经失效,需要建立人机协同的多层防御框架。
第一层,资产隔离。大额资产存放硬件冷钱包,日常链上交互使用独立热钱包,热钱包只保留小额资金,即使遭遇钓鱼攻击,损失可控。
第二层,签名与地址校验。养成习惯,任何签名操作先阅读权限内容;转账强制完整校验全部地址字符,禁用从历史记录复制地址的习惯。
第三层,来源管控。所有访问的站点使用链上安全工具核验域名证书、合约审计报告,拒绝社交软件私信、短视频推送的陌生链接。
第四层,实时监测。接入链上风险告警工具,监控钱包授权变更、异常交易,一旦出现新增无限授权,立刻撤销授权。
六、总结:安全攻防进入 “人机博弈” 时代
2026 加密安全年报揭示核心趋势:黑客不再单纯依靠代码漏洞,而是结合 AI 生成能力、链上 UI 缺陷、供应链弱点,打造跨场景复合攻击。AI 深伪制造信任假象;地址投毒利用用户操作习惯;授权钓鱼抓住用户对签名机制认知盲区;供应链攻击潜伏在开发工具底层。
行业内很多安全叙事强调 “新工具万能防护”,但不存在绝对安全的产品,安全的核心永远是最小权限、资产隔离、完整校验。普通用户最薄弱的环节永远是自身操作习惯。对于国内用户,更需要明确,虚拟货币相关业务属于非法金融活动,不要参与链上交互、空投申领等相关行为,从源头规避全部风险。
攻防博弈会持续迭代,未来诈骗手段会继续依托 AI 技术变得更加逼真。唯有建立持续的安全认知,不被高收益叙事裹挟,坚持最小信任原则,才能降低被骗概率。
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表