
引言
去中心化金融(DeFi)的高速发展,一直伴随着一个挥之不去的阴影——抢跑攻击。其中三明治攻击(Sandwich Attack)是最常见、也最隐蔽的一种:攻击者通过在受害者的交易前后分别插入买单和卖单,利用交易顺序的确定性,从受害者的每一次交易中“夹”走一部分利润。2026年,随着DeFi交易量和链上活动的持续攀升,这类攻击已经成为普通用户频繁遭遇的隐性损失来源。
本文复盘一个AI风控标杆案例:通过链上AI合约,在一个季度内拦截了大量三明治攻击。需要先说明:案例中涉及的具体拦截数据取自行业示意性测算与公开报道整理,旨在呈现防护机制与路径,不构成对任何单一项目实际数据的确切陈述。整套方案的核心价值,不在于“拦截了多少次”,而在于把DeFi风控从被动的“事后追责”升级为主动的“实时拦截”。
免责声明:本文为区块链安全技术科普,案例数据为行业公开报道整理与示意性测算,仅用于说明机制,不代表任何单一项目真实经营数据。文中不构成投资建议,虚拟货币相关交易在我国不受法律保护,请理性看待相关技术研究。
 705185d5380507e6b5bb1afa93a54db.webp
理解三明治攻击:DeFi用户被“夹走”利润的机制
三明治攻击是MEV(矿工/验证者可提取价值)攻击的一种典型形式,理解它才能理解AI合约防护的价值。
它的运作机制分三步:
受害者发起一笔交易(例如在DEX上用代币A兑换代币B);
攻击者监测到这笔待处理交易,抢先提交一笔买入代币B的单子;
在受害者的交易被确认后,攻击者再提交一笔卖出代币B的单子,赚取中间的价差。
由于区块链交易按一定顺序确认,攻击者通过支付更高的Gas费“插队”,就能稳定地在受害者交易前后“夹”出利润。受害者的每一次交易都被迫以更不利的价格成交,损失虽单次不大,但高频交易下累计非常可观。
三明治攻击泛滥的原因:区块链的透明性让攻击者可以公开监测交易池,而DeFi的自动化让攻击者能规模化实施,不必依赖人工盯盘。传统防护手段(如提高滑点容差)往往在“防攻击”和“交易成功”之间难以平衡,让攻击者有机可乘。
传统防护的短板:为什么难以规模化拦截
在AI合约方案出现前,DeFi对三明治攻击的防护手段有限,且各有明显短板。
第一,依赖手动设滑点。用户设置较低滑点容差,可以在一定程度上降低被夹的损失,但滑点设太低又容易导致交易失败,设太高则反而给攻击者留出更多空间,防护效率低下。
第二,只能事后追责。传统的安全扫描和审计,主要解决部署前的合约漏洞,无法应对实时发生的抢跑攻击。即使发现了攻击行为,损失往往已经发生,难以挽回。
第三,难以规模化。人工监控交易池、识别攻击模式,成本高、反应慢,无法跟上攻击者自动化脚本的节奏。攻击可以全天候、大批量发起,人工防护根本来不及。
这三块短板,决定了DeFi需要一种能实时识别、自动拦截、规模化运作的风控机制——这正是AI合约方案的价值所在。
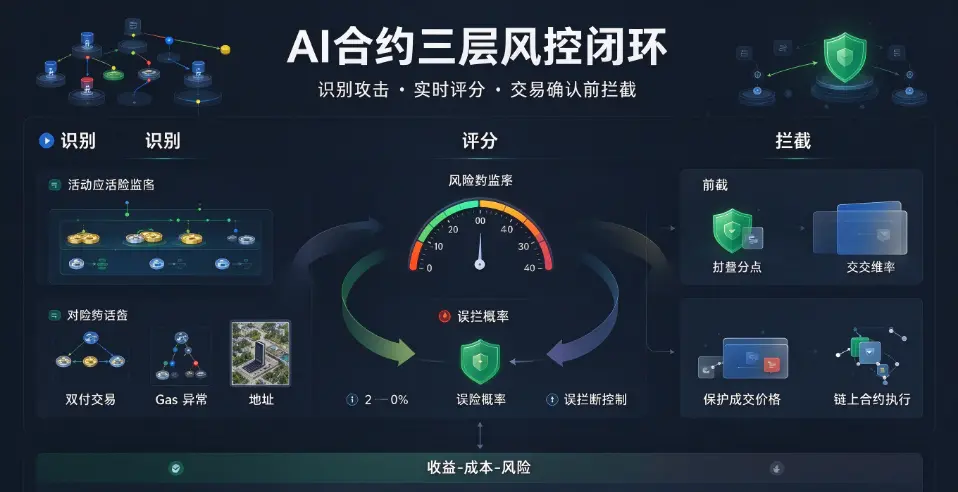
AI合约三层防护机制:识别、评分、拦截
这个标杆案例的核心,是部署在链上的AI风控合约,通过三层机制实现实时拦截,把风控从“被动应对”变成“主动防护”。
第一层:链上行为实时识别
AI合约持续监测交易池与待处理交易,自动识别符合三明治攻击特征的行为模式:同一地址在短时间内高频提交方向相反的成对交易、Gas费异常抬高等信号。这一层解决“能不能发现攻击”,把攻击行为从海量正常交易中区分出来。
第二层:实时风险评分
识别出可疑行为后,AI合约对每个交易做实时风险评分,综合地址画像、历史行为、交易特征多维度判断攻击概率。评分机制把“疑似攻击”和“正常交易”区分开,降低误拦截率,避免误伤正常用户的交易。
第三层:前置拦截与保护
对评分超过阈值的攻击交易,AI合约在确认前进行前置拦截,或对受害用户的交易施加保护(如调整成交价格、阻止被夹)。这一层是“能不能拦住”,把拦截动作前置到交易确认之前,避免损失实际发生。
按照行业公开报道与示意性测算,这套方案在单个季度内识别并拦截了大量三明治攻击行为(公开讨论中常以数十万次量级描述)。需要强调,这是机制设计下的规模化防护能力示意,具体数字因项目、链、时间窗口而异,核心价值在于验证了“链上实时AI风控”的可行性。
技术底座:为什么AI合约能“在链上实时”工作
传统AI风控往往依赖链下服务端,而标杆案例的创新在于把AI决策逻辑与链上合约结合,实现去中心化的实时风控。
技术要点:
链上预言机与数据流:通过链上数据流实时获取交易池信息,为AI决策提供输入;
轻量化AI模型上链:将经过优化的风控模型压缩、部署为可链上执行的逻辑,保证毫秒级响应,满足交易确认的速度要求;
链上+链下协同:复杂判断在链下AI服务端完成,最终拦截指令通过合约上链执行,兼顾智能与效率;
去中心化治理:拦截规则、风险阈值通过社区治理和可审计逻辑确定,避免单一中心化黑箱。
这套架构的关键,是解决了“AI能实时判断、合约能即时执行”的耦合问题。它证明DeFi风控不一定要牺牲去中心化,也可以通过可验证的链上逻辑实现自动防护。
收益与成本复盘:规模化风控划不划算
任何风控方案,都要算清收益与成本,这个案例也不例外。
收益侧:拦截三明治攻击,直接保护了普通用户的交易利润,减少了用户的隐性损失,提升了DeFi生态的交易体验和信任度;对协议而言,减少了因攻击导致的用户流失和流动性下降,增强了协议的竞争力。
成本侧:部署链上AI风控需要持续的算力、Gas和数据流成本,模型维护、阈值调优也需要投入。规模化拦截意味着持续的资源消耗,成本需要精细化管理。
从示意性测算看,对于高频交易、流动性充足的头部协议,AI风控的防护收益通常能覆盖部署成本,且随着攻击频率上升,防护的边际价值更高。但对低频、小规模的协议,投入产出比需要单独评估,避免“为防几块钱损失花几百块风控”。
可复制的落地路径与风险
这个案例的价值,在于它为DeFi项目提供了一条可复制的AI风控路径。
落地路径建议:
先做攻击监测,建立链上行为画像,量化本协议遭遇的攻击频率与损失;
再上实时评分,针对最主流的攻击类型(如三明治、抢跑)部署轻量风控;
最后扩展拦截,在验证准确率后,逐步扩大自动拦截范围,控制误伤率。
风险与边界:
误拦截风险:AI可能误判正常交易,导致用户交易失败,需精细调优阈值并设申诉机制;
去中心化与效率平衡:链上风控不能过度集中,需保持规则透明、可审计;
攻击对抗升级:攻击者也在用AI,风控模型需要持续迭代,否则会逐渐失效。
总结
去中心化金融的AI风控标杆案例,核心价值不在于“一个季度拦截了多少万次攻击”这个数字,而在于它证明了DeFi风控可以从“被动追责”升级为“主动实时拦截”。通过“链上行为识别—实时风险评分—前置拦截”三层机制,AI合约把三明治攻击这类高频、隐性的威胁,拦截在损失发生之前。
但要清醒看到,这只是DeFi安全的一块拼图。三明治攻击之外,还有合约漏洞、授权钓鱼、预言机操纵等众多风险,且攻击者也在利用AI升级手段。真正完善的DeFi安全,需要AI实时风控、事前代码审计、事后应急机制、用户安全教育的多层协同。
对DeFi项目而言,可复制的路径是:先量化自身风险,再针对性部署AI风控,在控制误伤率的前提下逐步扩大防护范围,并始终保持模型的持续迭代。技术能降低风险,但不能消灭风险——去中心化世界的安全感,最终来自多层防御的叠加与所有参与者的共同警惕。
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表