
2026 年,AI 智能体已经不再是论文和演示视频里的概念,大量企业开始采购可接入业务系统的商用 Agent。行业数据显示,77% 的 AI 智能体原型项目止步于 Demo 阶段,无法进入生产环境,核心痛点不是模型能力不足,而是开发者缺少工程化思维,只关注酷炫的多步骤任务演示,忽略稳定性、安全边界、成本与可审计能力。很多零基础学习者一上来直接啃多智能体框架,最终只会复制样例代码,遇到业务场景的异常、幻觉、权限问题就无法解决。因此,一套面向商用落地的全栈学习地图,必须遵循 “由简入繁,项目驱动” 的原则,分阶段搭建能力体系。
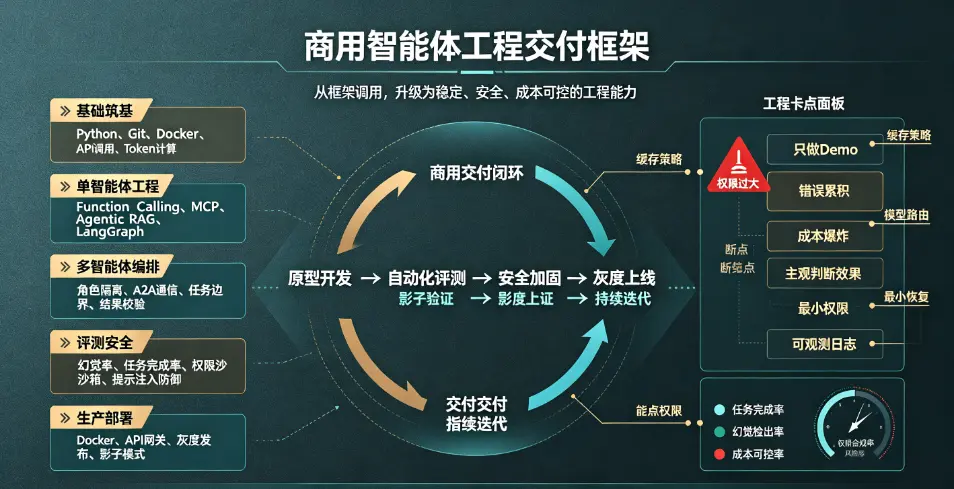
第一阶段:基础筑基期,零基础准备(4 周)。本阶段目标不是深度学习大模型底层原理,而是掌握开发、调试、调用模型 API 的基础工程能力,避免过早陷入 Transformer 数学推导。核心学习内容:Python 基础语法、函数、类、异步编程;Git 版本管理、Docker 容器基础;API 调用、JSON 结构化输出、流式返回处理;Token 计算、模型选型、基础提示工程。资源方面,推荐 Python 官方文档、Pydantic 结构化输出库,搭配轻量实战项目:开发一个带结构化输出的文本摘要助手,完成输入输出校验,统计 Token 消耗。
 f2c52413e9452ca057c8272097b161f.webp
这个阶段最常见误区:零基础花费大量时间钻研模型预训练、分布式训练。对于 Agent 应用开发者,模型底层训练属于可选进阶内容,商用 Agent 开发重心是应用层集成,而非训练基座大模型。完成本阶段后,学习者需要具备独立调用大模型 API、捕获异常、结构化解析返回结果的能力。
第二阶段:单智能体工程开发(6 周),这是整个学习地图的核心。2026 年商用 Agent 的核心组件包含工具调用、Agentic RAG、分层记忆、状态机编排四大模块。首先掌握 Function Calling 原理,理解模型如何生成工具调用参数、应用层如何执行工具、回传结果形成闭环。随后学习 MCP 模型上下文协议,这是 2026 年工具集成的主流标准,通过 MCP 可以标准化连接数据库、文件系统、第三方 API,不用为每个工具单独开发适配代码,大幅降低商用项目的集成成本。
其次是 Agentic RAG,区别于传统静态向量检索,智能体 RAG 支持自主判断何时检索、检索多少次、多文档交叉校验、引用溯源。学习混合检索、重排 Rerank、文档分块策略,掌握 Milvus、Chroma 等向量数据库基础操作。再学习 LangGraph 状态机框架,理解节点、边、状态、循环、人工介入(Human-in-the-loop)机制。传统 LangChain 适合快速写 Demo,而 LangGraph 是生产级 Agent 工作流编排工具,支持长任务循环、断点恢复,适合商用项目开发。
配套实战项目:搭建企业文档智能助手。该 Agent 能够自主判断问题是否需要检索知识库,调用文档查询工具,生成带引用来源的答案,设置权限边界,拒绝访问无权限文件。项目需要加入幻觉校验模块,记录每一步调用日志。完成该项目,就具备了交付单智能体 SaaS 产品原型的基础能力。
第三阶段:多智能体编排与 A2A 协议(4 周)。当业务复杂到单一智能体无法完成,就需要多个专业化 Agent 分工协作,例如产品调研 Agent、代码开发 Agent、测试校验 Agent 组成团队。本阶段学习多智能体协作模式:顺序接力、层级管理、辩论校验模式;掌握 CrewAI、AutoGen、MetaGPT 等框架;学习 A2A 智能体间通信协议,A2A 负责不同独立 Agent 之间任务分发与结果交接,和 MCP 形成互补:MCP 负责 Agent 连接外部工具与数据源,A2A 负责 Agent 与 Agent 通信。
学习重点不是简单搭建多个 Agent 互相对话,而是角色隔离、任务边界、结果校验机制。商用场景中,多智能体最大风险是错误逐级传递,子 Agent 产生错误会持续扩散,最终导致整体任务失败。实战项目:多 Agent 市场研究系统,调研 Agent 收集行业信息,分析 Agent 整理数据,校验 Agent 核查事实幻觉,输出带风险标记的行业报告。
第四阶段:评测体系、安全防护与可观测性(5 周),这是区分 Demo 开发者和商用 Agent 工程师的分水岭。绝大多数 Demo 项目缺少系统化评测,上线后稳定性不可控。2026 年行业主流做法是构建自动化评测集,针对幻觉率、任务完成率、工具调用错误率、提示注入攻击成功率建立量化指标。可观测性方面,学习链路追踪、日志埋点、每一步工具调用记录、Token 消耗统计、成本告警。
安全部分是商用项目硬性要求,重点学习提示注入防御、工具最小权限原则、权限沙箱、输入输出过滤、敏感数据脱敏。很多上线事故根源在于 Agent 拥有过高权限,一旦被提示词注入攻击,可直接读取数据库、调用高危接口。成本管控同样不可忽视,Agent 多轮循环调用会造成 Token 成本爆炸,需要学习缓存策略、模型路由:简单任务调用低成本轻量模型,复杂推理任务调用旗舰模型,以此控制 ROI。
第五阶段:容器化部署、LLMOps 与项目商业化交付(4 周)。学习 Docker 打包 Agent 服务、API 网关、流量控制、灰度发布、影子模式上线。影子模式是 2026 企业落地 Agent 的标准方案:Agent 并行运行,只做任务模拟,不执行真实业务操作,持续采集数据评测,达到稳定指标后再逐步开放真实权限,降低上线风险。
资源精选方面,开源项目优先阅读 LangGraph 官方文档、MCP 官方规范、OpenAI Agents SDK 样例;评测工具推荐 LangSmith、PromptEval;向量库推荐 Milvus 开源版本。同时,学习者需要搭建作品集,把前面阶段项目整理成可在线访问的 Demo,附带评测报告、安全设计文档,这是承接商业项目、求职的核心凭证。
最后,梳理全路线常见踩坑点。第一,盲目追求复杂多智能体架构,简单业务场景强行上多 Agent,增加系统复杂度与成本;第二,忽略评测,仅凭主观感受判断智能体效果;第三,权限设计粗放,Agent 工具权限过大;第四,低估长任务错误累积效应,长链路任务不设置断点、校验、回滚机制。
总而言之,2026 年 AI 智能体全栈开发,重心已经从 “模型能力” 转向 “工程可控能力”。这条学习地图遵循基础能力→单智能体→多智能体→评测安全→生产部署的递进路径,全程以可商用项目作为驱动。智能体开发不是一次性完成原型,而是持续迭代、评测、调优的工程工作。掌握这套路径,零基础开发者可以避开 Demo 陷阱,真正交付稳定、安全、成本可控的商用 AI 智能体。
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表