
一、数据确权为何成为2026年AI核心议题
2026年,随着大模型与数据要素产业成熟,"数据确权"成为比"数据量"更关键的矛盾:训练方需要证明模型输出来自合法授权的数据,数据方需要在不暴露原始数据的前提下证明自己的贡献与权益,监管方需要验证计算过程合规。传统做法难以同时满足"可用不可见"与"可审计"——零知识证明(ZKP)与联邦学习(FL)的组合因此成为主流技术路线。联邦学习让多个参与方在不共享原始数据的前提下联合训练模型,解决"数据不出域";零知识证明让一方在不泄露数据内容的前提下向另一方证明"我确实算对了",解决"可验证"。二者结合,构成2026年数据确权与隐私计算的底座。本文横评三条主流技术方案——zk-SNARK(Groth16)、Bulletproofs、可信执行环境(TEE)——从五个维度给出性能对比与选型标准。
 85a2b35341d882bd73d45f3182fb3c9.webp
二、三条主流技术路线与性能基准
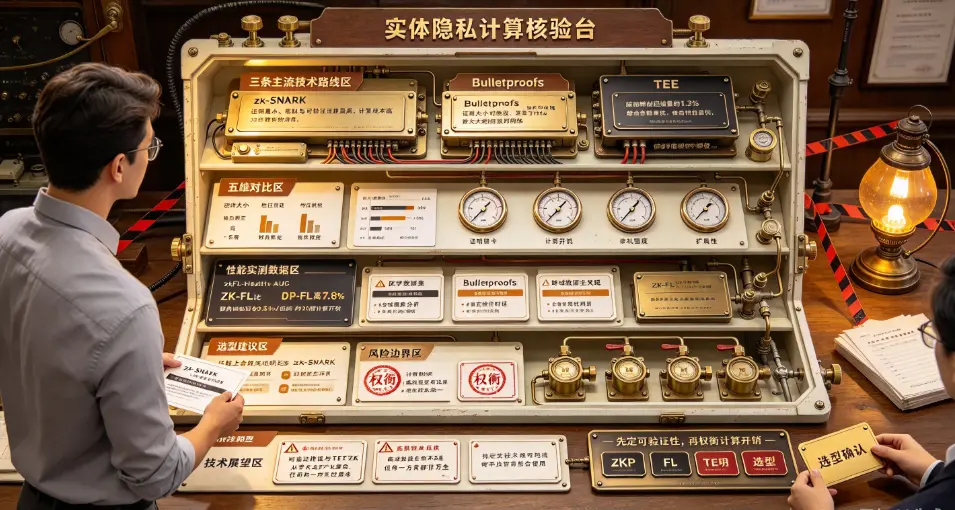
zk-SNARK(Groth16):证明体积极小且恒定,隐私与可验证强度最高,是链上合规证明(如Polygon zkEVM的ZK-SNARK合规证明、Veriblock-FL、VeriForgot等)的首选。但其计算成本高、并行化有限:生成证明需大量预计算,验证虽然快(ZKP-FedEval中服务端验证约0.31-0.32秒/证明,且基本不随客户端数增长),但整体生成开销是制约规模化主因。Bulletproofs:证明大小为对数级(随变量数线性增长但小于zk-SNARK),验证速度与并行化能力优于Groth16,适合节点规模较大的联邦网络。2026年学术对比(PMC)指出,它在大网络下是"更平衡的方案",兼顾证明大小与并行化,但速度与并行化仍不及单变量(univariate)方案。可信执行环境(TEE,如Intel TDX):通过硬件隔离保护计算,2026年南科大TEE-FL研究显示,TDX方案在保持基准精度的同时,端到端时延增量仅约1.3%,综合性能优于SGX、同态加密(HE)与MPC——HE虽可证明安全,但单轮训练时延与通信开销分别增至基准的约9倍与21倍。TEE的短板是依赖可信硬件厂商假设,可验证性属于"信任硬件"而非"密码学可证明"。上图从证明/验证速度、证明大小、计算开销、隐私/可验证强度、并行化/扩展性五个维度对比了三条路线。三者的本质区别在于"可验证隐私"与"计算开销"的取舍:密码学方案(zk-SNARK、Bulletproofs)提供强可验证性但代价高,硬件方案(TEE)性能优但依赖可信假设。
三、性能实测数据:2026年的关键数字
2026年的研究给出了可量化的性能参照。在隐私与效用上,zkFL-Health在医学数据集上达到0.864 AUC(CheXpert),与标准FL的0.865几乎一致,同时防聚合篡改,优于显著掉点的差分隐私方案;零知识联邦学习的跨域健康分析中,ZK-FL达到0.861 AUC,比DP-FL高7.8%,且无成员推断攻击成功,每次更新附8KB可审计证明。在验证开销上,ZKP-FedEval显示服务端验证约0.31-0.32秒/证明,验证时延基本恒定、不随客户端数增长,但总验证时间随有效证明数线性增加。在抗恶意更新上,量子抗性的格基混合加密ZK-FL在检测并拒绝全部7个恶意越范更新时保持100%精度,而标准FL精度崩塌至约23%。这些数据说明,2026年ZK+FL已从"能否可行"进入"代价可控"阶段,但每轮约20倍的计算开销仍是规模化瓶颈。
四、选型标准与场景建议
数据确权工具/方案的选型,应按五个维度与场景匹配。
| 场景 | 推荐方案 | 选择理由 |
|---|---|---|
| 链上合规证明、审计留痕 | zk-SNARK(Groth16) | 证明最小、隐私与可验证强度最高,适合链上可验证 |
| 大规模联邦网络、多节点并行 | Bulletproofs | 对数级证明、并行化好,适合节点多、带宽受限 |
| 低时延生产环境(医学、金融、车联网) | TEE(Intel TDX) | 端到端时延增量约1.3%,综合性能最优 |
| 跨域数据主权合规 | ZK-FL+区块链溯源 | 跨域健康/金融数据本地化约束下的合规证明 |
选型核心是"先定可验证性要求,再权衡计算开销":要求密码学级可验证与最小证明(如监管审计),选zk-SNARK;追求性能与可扩展,选TEE;介于两者、节点规模大,选Bulletproofs。需注意,任何单一方案都非万全——TEE依赖硬件信任,密码学方案受计算成本制约,实战中常组合使用(如TEE做计算、zk做留痕证明)。
五、风险边界与技术展望
数据确权仍处早期,需理性看待。其一,计算开销是硬约束——ZK+FL的约20倍计算开销虽与临床周/日训练周期兼容,但对高频推理与实时场景仍显昂贵;其二,隐私强度有边界——现有ZK方案多能抵御"大范数恶意更新",但对低范数、方向性投毒等精细攻击的鲁棒性不足;其三,可信假设与标准未统一——TEE的可信硬件假设、各方案证明格式互不兼容,跨平台互操作仍是痛点。2026年的技术方向是"可验证推理(zk-IRP)"与"TEE+ZK组合",二者将共同推动数据确权从学术走向产业落地。
结论
2026年,零知识证明+联邦学习已成为AI数据确权的核心路线。横评三条主流方案可得:zk-SNARK(Groth16)证明最小、隐私与可验证强度最高,适合链上合规审计,但计算成本高、并行化有限;Bulletproofs证明对数级、速度与并行化均衡,适合大规模联邦网络;TEE(Intel TDX)端到端时延增量仅约1.3%、综合性能最优,但依赖可信硬件假设。关键数据表明ZK+FL已进入"代价可控"阶段——zkFL-Health达0.864 AUC、ZK-FL比DP-FL高7.8%、验证约0.31秒/证明——但约20倍计算开销仍是规模化瓶颈。选型应先定可验证性要求再权衡计算开销,实战常需组合方案。本文为技术科普,不构成采购建议。免责声明:本文为2026年零知识证明与联邦学习领域公开学术文献与产业信息的科普整理,仅作技术研究参考,不构成任何软件采购、技术选型、商业决策或投资建议。文中所引性能数据来自特定论文/场景的基准测试,可能随实现、硬件与数据集不同而显著变化;技术路线(zk-SNARK、Bulletproofs、TEE等)的成熟度、标准与安全性仍在演进,均存在已知与未知局限。任何技术方案的部署与决策请以权威测试、合规评估与最新官方说明为准,并自行承担全部相关风险。
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表