
随着 2026 年 MCP 模型上下文协议、链上事件触发器、Agentic 托管钱包大规模落地,链上 AI 智能体不再是开发者专属工具。零代码可视化画布让普通用户通过拖拽节点、自然语言定义规则,就能构建可以实时扫描链上数据、识别协议激励活动、自动完成交互任务、领取代币奖励的自动化系统。但行业数据显示,超过 68% 的链上零代码 Agent 项目在主网运行首月就出现资产异常损失,根源大多不是框架缺陷,而是忽略钱包权限、交易模拟、幻觉风险、激励规则变动等底层问题。链上交易不可逆,自动捕获激励的背后,必须建立一套完整的风控与审计体系。
一、链上 AI 智能体底层原理与激励捕获逻辑
链上 AI 智能体和传统交易机器人存在本质区别。传统机器人依靠固定脚本执行预设逻辑;AI 智能体依靠大模型理解链上事件,自主判断激励任务类型,动态选择交互路径。整套系统由五大模块构成:链上数据监听节点、大模型推理引擎、MCP 协议工具集、Agent 托管钱包、风控策略引擎。
生态激励捕获的核心逻辑:监听节点持续抓取目标公链的区块事件、协议合约日志、官方激励公告;AI 模块解析激励规则,判断任务门槛、有效期、奖励权重;智能体自动完成对应的链上操作,例如质押、流动性添加、投票、社交交互等;任务完成后自动调用合约领取奖励,并将奖励转入指定安全钱包。2026 年主流激励类型分为四类:协议活动任务奖励、质押挖矿、空投资格交互、链上行为积分兑换。零代码平台内置各类协议的 MCP 工具连接器,无需手动编写合约调用代码。
需要明确,激励捕获并非稳赚收益。协议规则随时可以调整,Gas 成本、滑点、MEV 抢跑都会侵蚀利润,部分激励活动存在高合约风险,智能体只能提升信息捕捉与任务执行效率,不保证盈利。
 799a3cf2bf0f22318dae3f8bbe2d2a4.webp
二、零代码环境配置,测试网先行搭建基座
零代码搭建的首要原则:全程先在测试网调试,所有逻辑验证通过后,再少量资金主网灰度测试。推荐使用 BNB Agent Studio、FrostyLabs 这类可视化平台,平台内置链节点、模型 API、钱包管理模块,省去服务器、RPC 节点部署工作。
环境配置分为四步。第一,平台账号与模型接入配置。在零代码画布绑定大模型 API,推荐设置模型路由:链上数据解析、规则推理使用中端模型;高风险交易决策自动切换更强模型,同时开启输出结构化 JSON,降低幻觉概率。第二,链数据源配置。拖拽链上事件监听节点,添加目标公链 RPC,订阅合约 Event 日志、区块高度、价格预言机数据。可以设置定时轮询 + 事件触发双模式,防止事件漏抓。第三,Agent 钱包初始化,这是安全重中之重。优先选择平台 TEE 可信执行环境托管的子钱包,主资金钱包与 Agent 执行钱包严格分离,Agent 钱包仅存放小额 Gas 与任务资金,设置单笔交易上限、单日总支出上限。禁止将主钱包私钥交给智能体。第四,基础工具集导入,通过 MCP 协议接入合约读取、Gas 预估、交易模拟、奖励领取工具,仅白名单启用可信工具,屏蔽未知外部接口,防范工具 Rug 风险。
完成基础配置后,在测试网发放测试代币,做基础连通性测试:验证监听节点能否捕获合约事件、模型能否正确解读激励规则、钱包能否成功发起模拟交易。
三、拖拽式编排激励捕获工作流
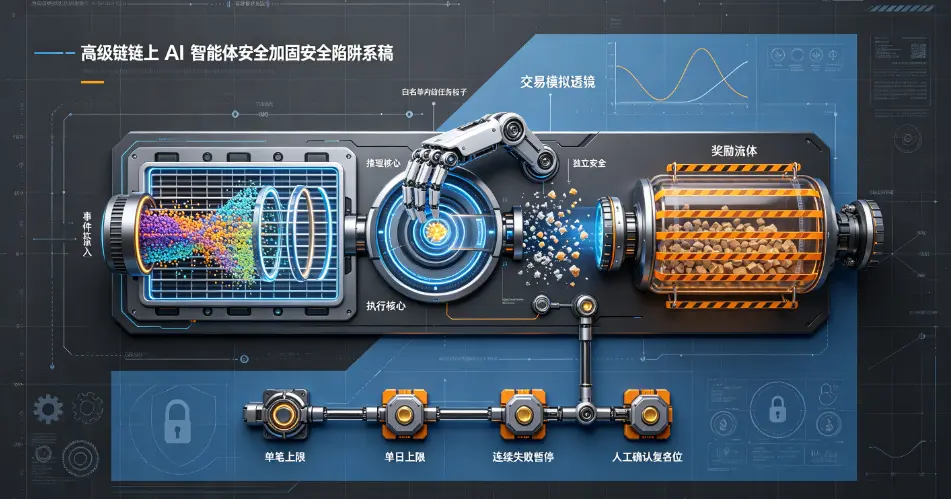
零代码画布依靠节点拖拽完成完整业务流程,整套工作流分为事件触发层、AI 推理层、任务执行层、奖励结算层、风控熔断层。
第一步:事件触发器。设置触发条件,例如 “当目标合约发布新激励活动”“钱包质押积分达到阈值”“新空投快照开启”。触发器支持多条件组合过滤,过滤掉过期、低收益、高风险活动,减少无效 Gas 消耗。
第二步:AI 规则推理节点。用自然语言定义 Agent 指令:读取合约激励文档,解析任务周期、参与门槛、奖励代币、合约地址,评估 Gas 成本、合约审计状态,输出任务风险评级。同时设置约束指令:如果合约未审计、激励规则模糊、资金锁仓超过阈值,直接跳过本次任务。模型输出结果会自动存入状态存储器,供后续节点读取。
第三步:任务执行分支。AI 输出 “可参与”,进入合约交互节点,自动完成质押、LP 添加等任务;若判定风险过高,则直接终止流程并推送告警消息。所有交易提交前,强制调用 Tenderly 类工具做交易模拟,预判交易是否失败、是否存在无限授权风险。模拟失败的交易直接拦截,不广播上链。
第四步:奖励领取与资金归集。任务完成后设置等待周期,待合约确认奖励可领取,自动调用领取合约,奖励代币自动划转至独立安全钱包,禁止奖励资金回流 Agent 执行钱包,防止资金累积带来的风险敞口。
第五步:风控熔断节点。这是整套智能体的安全底线。可配置多类熔断条件:单笔 Gas 超限、单日交易次数超限、连续多次交易失败、模型输出出现异常指令。一旦触发熔断,自动暂停所有交易,发送邮件 / 消息告警,需要人工确认后才能恢复运行。
四、2026 链上 Agent 高频风险与安全加固方案
零代码简化开发,但不会消除 Web3 原生风险,AI 模型引入幻觉、提示注入等新型攻击面,这也是 2026 年链上 Agent 资产损失的主要来源。
第一,模型幻觉风险。大模型可能错误解读合约日志、编造激励规则,发起不必要的链上交易。应对方案:增加事实校验分支,AI 输出的合约地址、奖励参数,自动回查链上原始数据,数据不一致则拒绝执行;高价值任务增加双模型交叉校验。
第二,提示注入攻击。攻击者构造特殊链上交易、合约事件,在链上数据中嵌入恶意提示词,劫持 Agent 指令。加固方式:开启输入清洗,过滤链上事件内的 prompt 控制字符;采用独立策略合约,交易权限由预设规则控制,而不是完全交给模型决策。
第三,合约授权与无限批准风险。很多激励任务需要代币授权,一旦授权给恶意合约,资产会被盗。搭建规则:Agent 只授予任务所需最小授权额度,任务结束自动撤销授权;禁止一次性无限授权。
第四,MEV 抢跑与收益损耗。当多个链上 Agent 同时抓取同一激励,容易出现抢跑,Gas 抬升,收益被套利者攫取。可以设置随机执行延迟、Gas 上限动态调整机制,过滤掉收益低于 Gas 成本的任务。
第五,协议叙事风险。激励项目本身可能是骗局,合约存在漏洞。智能体仅做链上信息自动交互,无法识别项目基本面,必须人工提前筛选白名单协议,Agent 只允许在白名单内执行任务。
五、测试网验证、灰度上线与持续迭代
完整测试分为三轮:单元功能测试、长时间压力测试、主网小额灰度测试。在测试网连续运行 7 天,验证事件捕获准确率、任务完成率、误触发率,记录每一次推理日志、模拟交易记录,所有操作必须可审计。
转入主网时,采用渐进式资金策略。初始阶段 Agent 钱包仅放入极低额度资金,限制单日最大损失上限,持续观察 1~2 周,统计激励净收益、Gas 损耗、异常事件。稳定运行后,再小幅上调资金规模,绝不一次性转入大额资产。
运维层面,建立日志监控。保存所有链上事件、模型推理内容、交易模拟结果,一旦出现异常,能够回溯定位问题。同时定期更新协议白名单、MCP 工具版本,当协议激励规则变更,及时调整 Agent 提示词与判断规则。
六、收益边界与理性认知
链上 AI 智能体本质是自动化信息采集与任务执行工具,它可以降低人工盯盘成本,第一时间捕捉激励机会,但不存在无风险套利。激励收益会随市场参与人数、协议代币价格波动,Gas、手续费、模型 API 调用都属于持续成本。同时,区块链相关业务在国内存在监管不确定性,相关合约交互存在资产损失风险,任何自动化策略都不构成投资建议。
2026 年链上 Agent 行业正在快速迭代,零代码工具降低了使用门槛,但安全门槛并没有降低。成功的激励捕获智能体,核心不在于复杂的 AI 能力,而在于权限隔离、交易模拟、熔断机制、白名单约束这一套安全体系。遵循测试网验证、小额灰度、资金隔离的原则,才可以在可控风险范围内发挥链上 AI 智能体的自动化价值。
来源:
互联网
本文观点不代表区块AI立场,不承担法律责任,文章及观点也不构成任何投资意见。

评论列表